


Un cliente richiede l’ultimo contratto, i disegni tecnici o il fascicolo di un caso. Il documento si trova nella casella di posta di qualcuno, su una vecchia unità condivisa e magari allegato a un messaggio di chat. La condivisione sicura dei documenti con i clienti è pensata proprio per eliminare questa incertezza. Offre ai clienti un accesso rapido alle informazioni corrette, consentendo al contempo alla vostra organizzazione di mantenere il controllo sulla sicurezza, sulle autorizzazioni e sulla cronologia dei documenti.
Per i team operativi, la questione non si limita semplicemente all’invio sicuro dei file. Si tratta di creare un processo affidabile che impedisca l’utilizzo di versioni obsolete, riduca le richieste ripetute e fornisca prove su chi abbia avuto accesso alle informazioni sensibili. Per i team IT e di conformità, ciò significa estendere l’accesso al di fuori dell’organizzazione senza creare una copia non gestita del patrimonio documentale.
Perché gli allegati e-mail creano un problema di controllo
L’e-mail rimane utile per la comunicazione di routine, ma costituisce una base fragile per la condivisione di documenti critici per l’azienda. Una volta allegato, un file può essere inoltrato, scaricato su dispositivi non gestiti o conservato a tempo indeterminato nelle caselle di posta. Sostituire un documento obsoleto significa inviare un altro allegato e affidarsi al fatto che ogni destinatario lo utilizzi correttamente.
«La sicurezza non riguarda solo la protezione dei documenti: riguarda il controllo di come circolano, chi li vede e cosa succede dopo.»
— Laura Mitchell, consulente di governance delle informazioni
Questo crea un ciclo ben noto di ritardi operativi. Il personale impiega tempo a rispondere a richieste di file che sono già stati inviati. I clienti lavorano su documenti ormai superati. I team non riescono a verificare facilmente se un destinatario abbia ricevuto o visualizzato un file. Quando sorge una controversia, un audit o una richiesta di accesso ai dati, ricostruire la cronologia può richiedere molto più tempo del dovuto.
Il rischio aumenta quando i documenti contengono dati personali, informazioni finanziarie, proprietà intellettuale, atti legali o piani commercialmente sensibili. Un archivio protetto da password può fornire una certa protezione, ma non risolve i problemi relativi al controllo delle versioni, alla gestione delle autorizzazioni o alla verificabilità. Spesso la password stessa viene inviata tramite lo stesso canale di posta elettronica.
Un ambiente di gestione documentale controllato cambia il modello. Anziché distribuire più copie, gli utenti autorizzati accedono a una versione regolamentata conservata in un archivio centrale. L’organizzazione può aggiornare, ritirare o sostituire un documento senza perdere traccia di ciò che è accaduto.
Cosa dovrebbe garantire la condivisione sicura dei documenti con i clienti
Un processo efficace di condivisione con i clienti bilancia la protezione con l’usabilità. Se l’accesso è difficile, i clienti continueranno a richiedere allegati, a utilizzare servizi personali di trasferimento file o a chiedere al personale di aggirare il sistema. Se l’accesso è troppo ampio, le informazioni riservate vengono esposte inutilmente.
Il giusto equilibrio dipende dal tipo di documento, dal rapporto con il cliente e dal contesto normativo. Un progetto edilizio potrebbe richiedere un accesso controllato ai disegni in evoluzione e ai registri di cantiere. Un team legale potrebbe aver bisogno di cartelle rigorosamente suddivise per pratica e di una cronologia dettagliata degli accessi. Un operatore sanitario potrebbe necessitare di controlli più rigorosi sulle informazioni personali e cliniche. Il principio rimane lo stesso: ogni cliente dovrebbe vedere solo ciò di cui ha bisogno, e nient’altro.
Accesso basato su autorizzazioni
Le autorizzazioni dovrebbero essere assegnate a livello di cartella, area di lavoro o documento secondo un modello di accesso definito. Un cliente potrebbe aver bisogno di un accesso in sola lettura ai documenti approvati, mentre i project manager interni devono poter caricare e modificare i file. I fornitori esterni potrebbero richiedere l’accesso solo a una parte dell’archivio di progetto.
L’accesso basato sui ruoli è particolarmente utile quando cambiano i team dei clienti. Anziché gestire le autorizzazioni documento per documento, gli amministratori possono assegnare l’accesso a un gruppo di clienti e revocarlo al termine del rapporto di collaborazione. Ciò riduce la possibilità che ex referenti mantengano l’accesso a causa di un’autorizzazione individuale trascurata.
Controllo delle versioni di cui i clienti possono fidarsi
I clienti non dovrebbero dover confrontare nomi di file come «final», «final_v2» e «final_revised». Un sistema di gestione dei documenti dovrebbe mantenere una cronologia chiara delle versioni, identificare la versione attuale approvata e conservare le versioni precedenti laddove la politica lo richieda.
«I clienti lavorano più velocemente e prendono decisioni migliori quando accedono a un’unica fonte di verità affidabile anziché a copie di file sparse.»
— David Harper, consulente per la trasformazione digitale
Si tratta di qualcosa di più di una semplice comodità amministrativa. Quando i clienti possono accedere a un’unica fonte di verità riconosciuta, le approvazioni procedono più rapidamente e diminuiscono le controversie su quale documento abbia determinato una decisione. Anche i team interni acquisiscono la certezza che una correzione o una specifica aggiornata raggiungerà il pubblico giusto.
Percorsi di audit e responsabilità
Per i documenti sensibili, è spesso necessario sapere chi ha caricato un file, lo ha modificato, vi ha avuto accesso o lo ha approvato. Le tracce di audit creano tale prova senza fare affidamento su registrazioni e-mail sparse. Supportano la governance interna e possono semplificare le risposte alle richieste dei clienti, alle revisioni di qualità e alle indagini di conformità.
I requisiti di audit variano. Alcune organizzazioni necessitano di registrazioni dettagliate degli eventi per ogni azione, mentre altre devono principalmente dimostrare che i documenti sono stati condivisi attraverso un processo autorizzato. È opportuno definire il livello di tracciabilità in base al rischio coinvolto, piuttosto che applicare lo stesso processo restrittivo a ogni file.
Scadenza, revoca e download controllati
L’accesso dei clienti non dovrebbe durare automaticamente per sempre. L’accesso a tempo determinato è utile per i fascicoli di gara, i materiali di due diligence, la collaborazione temporanea su progetti e i rapporti sensibili. Al termine del periodo, l’accesso può essere revocato senza chiedere ai destinatari di eliminare le copie dalle loro caselle di posta.
Anche i controlli sui download richiedono una valutazione. Impedire i download può essere appropriato per informazioni altamente riservate, ma può creare disagio ai clienti che necessitano di un accesso offline ai documenti di lavoro. In molti casi, i diritti di download controllati, combinati con autorizzazioni chiare, registri di audit e politiche di conservazione dei documenti, offrono un approccio più pratico.
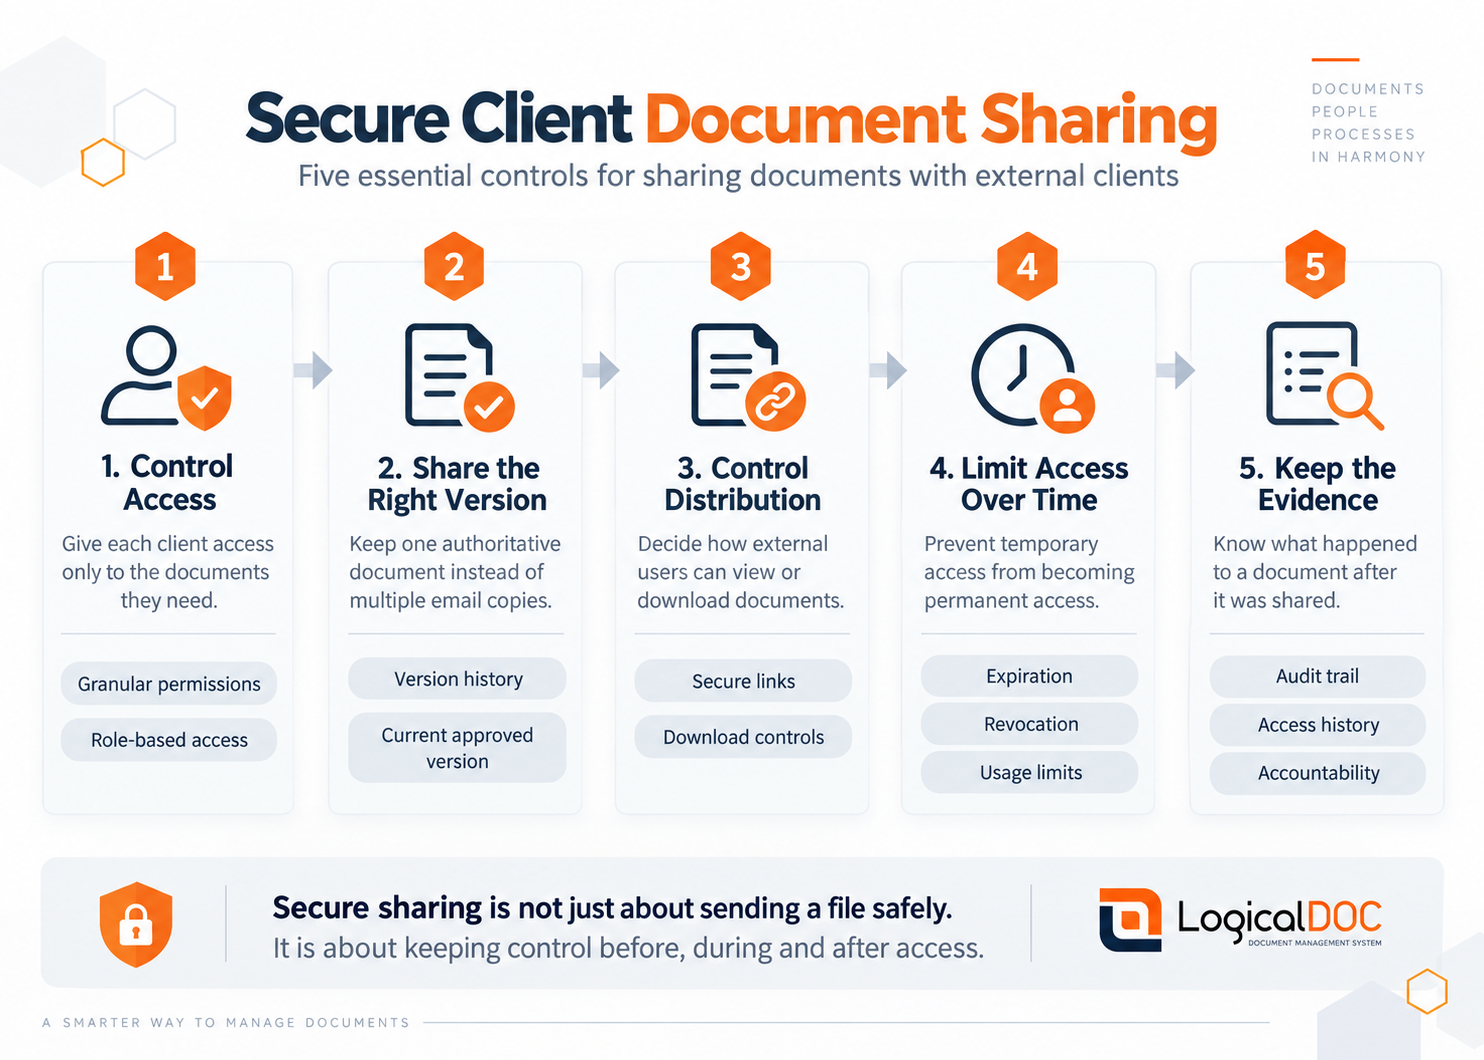
La condivisione sicura non consiste solo nell’inviare un file in modo sicuro. Si tratta di mantenere il controllo prima, durante e dopo l’accesso.
Costruisci il processo attorno al percorso del cliente
La tecnologia funziona al meglio quando riflette il modo in cui i documenti circolano all’interno di una relazione reale con il cliente. Iniziate identificando i documenti che vengono regolarmente condivisi all’esterno, chi li approva e quando il cliente ne ha bisogno. Questo di solito metterà in luce doppioni, proprietà poco chiare e cartelle che mescolano documenti di lavoro interni con contenuti pronti per il cliente.
Create spazi di lavoro dedicati al cliente o al progetto, anziché concedere agli utenti esterni l’accesso a directory interne generiche. All’interno di ogni spazio di lavoro, separate i documenti approvati dal cliente dalle bozze interne, dalle note e dai file di lavoro. Questa semplice distinzione protegge il materiale interno riservato e rende l’esperienza del cliente più facile da comprendere.
Stabilite convenzioni di denominazione e stati dei documenti che siano significativi sia per il personale che per i clienti. Ad esempio, un disegno tecnico può passare da “bozza” a “in revisione” fino a “approvato per la costruzione”. Una politica può essere contrassegnata come “attuale”, “sostituita” o “archiviata”. Etichette di stato chiare riducono la dipendenza da spiegazioni informali e impediscono agli utenti di agire sulla base di materiale non completato.
I flussi di lavoro di approvazione sono particolarmente utili quando i documenti devono essere revisionati prima della loro diffusione all’esterno. Un flusso di lavoro può inoltrare un contratto, un rapporto o una documentazione tecnica alle persone competenti, registrare la decisione e collocare la versione approvata nell’area accessibile al cliente. Ciò riduce il rischio che un dipendente, pur con le migliori intenzioni, condivida un file incompleto o non approvato a causa della pressione dei tempi.
Garantire il controllo IT senza creare un onere per gli utenti
La condivisione sicura deve integrarsi nell’architettura informativa più ampia dell’organizzazione. I team IT devono considerare la gestione delle identità, l’autenticazione, la conservazione, il backup, la crittografia, la sede di hosting e l’integrazione con i sistemi aziendali esistenti. I team operativi necessitano di un recupero rapido, di processi di caricamento semplici e della certezza che i clienti possano utilizzare il sistema senza un supporto esteso.
Una piattaforma che supporti l’implementazione su cloud, cloud ibrido e on-premise offre alle organizzazioni una scelta più ampia nel soddisfare i requisiti operativi, di sicurezza e di residenza dei dati. Il modello preferito può dipendere dalle normative di settore, dall’infrastruttura interna e dalla sensibilità dei documenti coinvolti. Non esiste una soluzione universale per l’implementazione, ma dovrebbe esserci una chiara motivazione alla base di quella scelta.
Anche l’integrazione è importante. Se i documenti dei clienti provengono da un sistema di linea di business, da una piattaforma CRM o da un’applicazione di workflow, l’esportazione e il caricamento manuali possono ricreare gli errori che il nuovo processo dovrebbe eliminare. L’accesso tramite API e integrazioni ben pianificate consentono di mantenere la creazione, la classificazione e la condivisione dei documenti collegate al flusso di lavoro esistente.
LogicalDOC supporta questo approccio centralizzando i documenti, applicando autorizzazioni granulari e conservando le cronologie delle versioni e le informazioni di audit in un archivio strutturato. Il suo design modulare consente alle organizzazioni di introdurre le funzionalità di cui hanno bisogno, mantenendo al contempo la flessibilità di implementazione e il supporto professionale per requisiti più complessi.
Errori comuni che compromettono la sicurezza dei documenti dei clienti
L’errore più comune è considerare una cartella condivisa come un portale clienti senza verificare le autorizzazioni ereditate. Una cartella può sembrare correttamente organizzata, pur consentendo agli utenti di consultare materiale al di fuori dell’ambito previsto. Verificate l’accesso dal punto di vista di ciascun ruolo del cliente prima di rendere disponibile un’area di lavoro.
Un altro errore è concentrarsi esclusivamente sui controlli di accesso, trascurando la qualità dei documenti. La condivisione sicura della versione sbagliata comporta comunque rischi commerciali e di conformità. Abbinate le autorizzazioni agli stati dei documenti, ai flussi di lavoro di approvazione e a una chiara attribuzione della titolarità per i documenti di alto valore.
Infine, non date per scontato che l’adozione avvenga da sola. Fornite agli utenti interni un processo breve e pratico per caricare, classificare e pubblicare i documenti. Fornite ai clienti una spiegazione semplice su dove trovare le informazioni e chi contattare in caso di problemi di accesso. Un sistema che riduce il tempo di recupero delle informazioni da ore a secondi offre tale vantaggio solo quando le persone lo utilizzano in modo coerente.
Iniziate dai documenti che causano maggiori difficoltà
Non è necessario migrare tutti i file storici prima di migliorare l’esperienza del cliente. Iniziate con un processo documentale ad alto volume o ad alto rischio, come i passaggi di consegne dei progetti, i report per i clienti, i pacchetti contrattuali o la documentazione di conformità. Definite i ruoli di accesso, i punti di approvazione e le esigenze di conservazione, quindi misurate quanto tempo viene impiegato per trovare, inviare e correggere i documenti.
Un processo di condivisione ben progettato offre ai clienti un’esperienza più professionale, riducendo al contempo il carico di lavoro quotidiano dei team interni. Alla prossima richiesta di un file critico da parte di un cliente si dovrebbe rispondere con un accesso controllato alla versione corretta, non con un’altra ricerca nelle caselle di posta.
Articoli Correlati
Articoli - Più Letti
- Oltre l’archiviazione: come la gestione documentale può trasformarsi nel motore intelligente di un impresa
- RAG nei Document Management System: come trasformare i documenti aziendali in conoscenza intelligente
- AI-Native Document Processing: Come l'IDP e la Content-Centric Automation Sta Trasformando il Document Management
- Novità di LogicalDOC 9.2.2: ricerca semantica AI, miglioramento delle prestazioni e supporto linguistico migliorato
- L'importanza di gestire correttamente i file multimediali


